
Was ist ein Code Review?
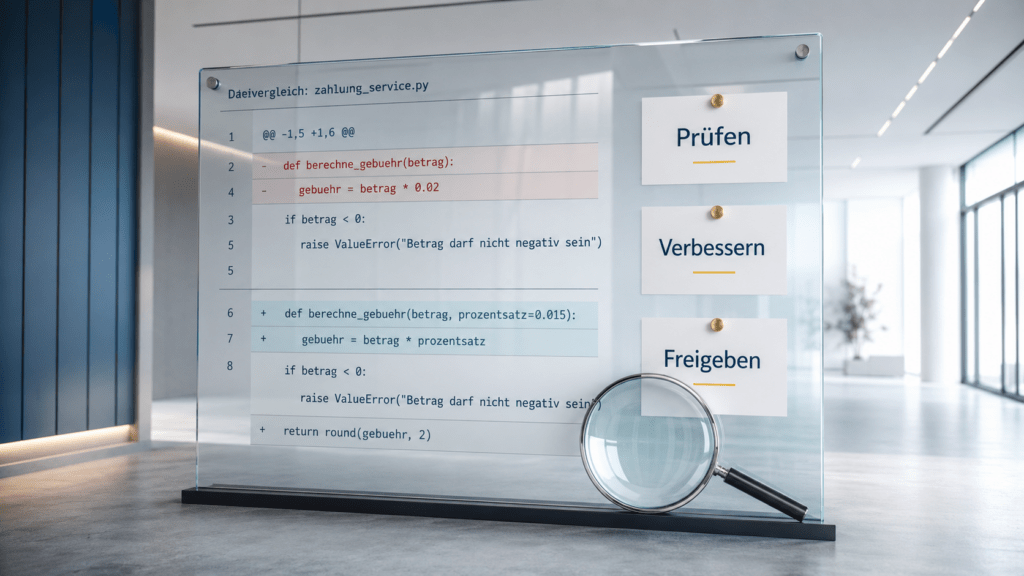
Bei einem Code Review wird neu entwickelter oder geänderter Programmcode von mindestens einer weiteren Person überprüft. Häufig geschieht das im Rahmen eines Pull Requests, bevor die Änderung in den Hauptentwicklungszweig übernommen wird.
Dabei geht es nicht nur darum, offensichtliche Fehler zu entdecken. Ein Review betrachtet auch, ob eine Lösung verständlich, wartbar und passend zur bestehenden Architektur umgesetzt wurde.
Typische Fragen sind:
- Macht der Code fachlich das, was er soll?
- Ist er verständlich und ausreichend dokumentiert?
- Entspricht die Umsetzung den Standards des Teams?
- Sind Klassen, Methoden und Variablen sinnvoll benannt?
- Gibt es unnötige Komplexität oder eine einfachere Lösung?
Dadurch entsteht ein zusätzliches Qualitätsnetz, bevor Änderungen Bestandteil der gemeinsamen Codebasis werden.
Code Reviews verteilen Wissen im Team
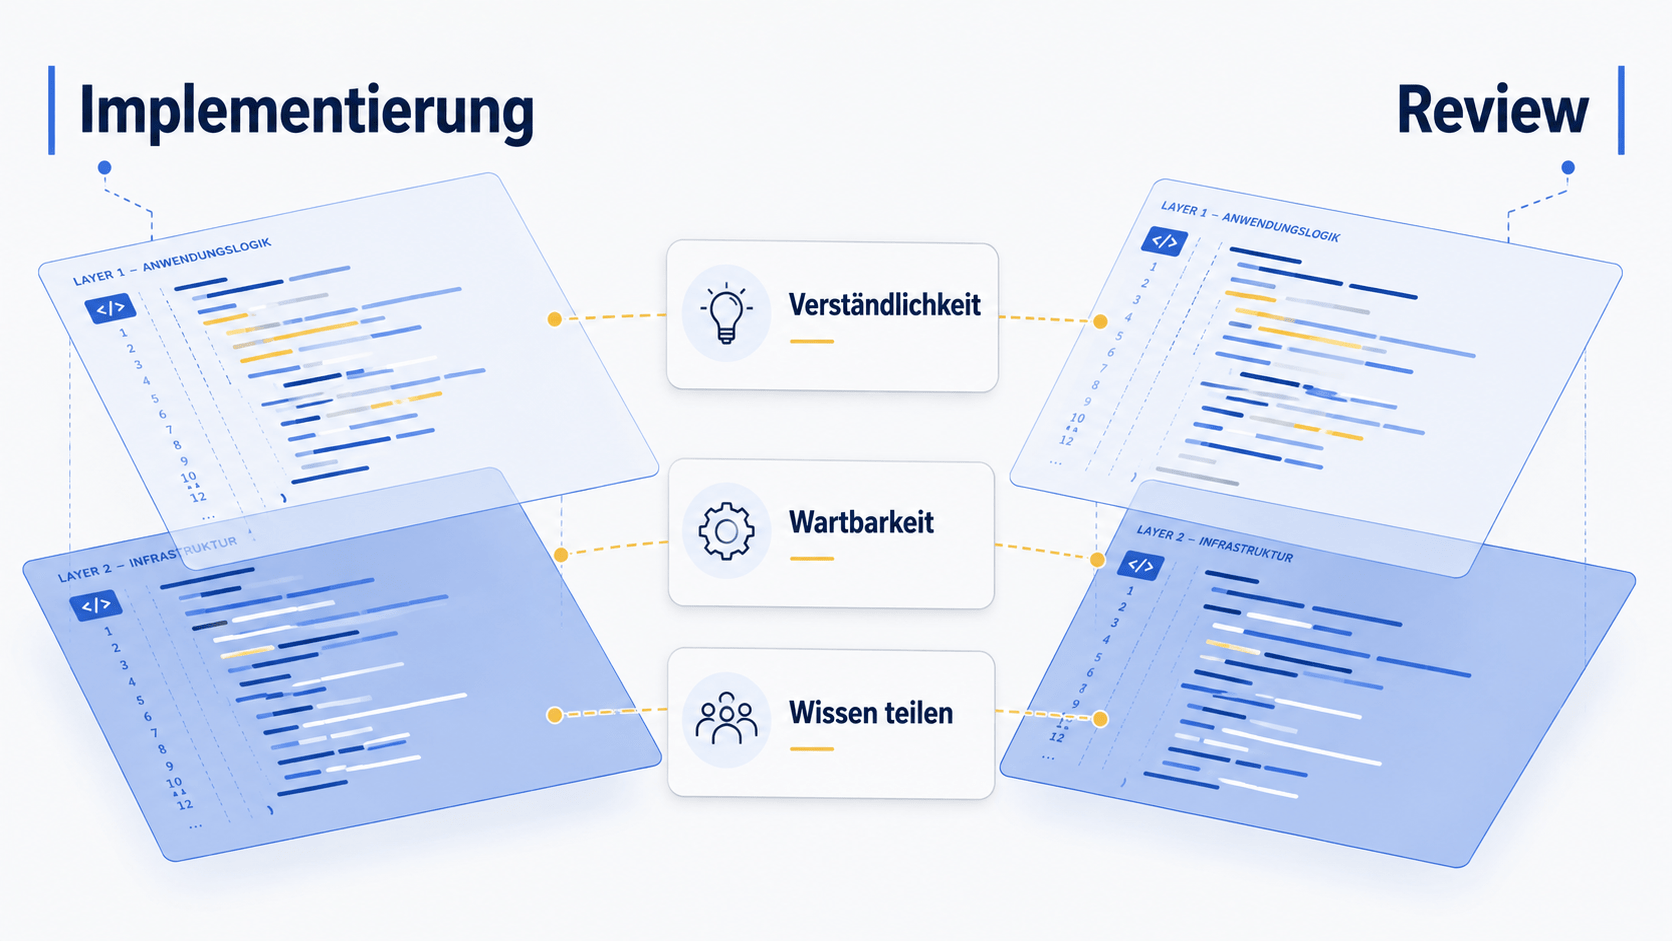
Ein wesentlicher Nutzen liegt im Wissensaustausch. Ohne Reviews besteht die Gefahr, dass nur einzelne Entwickler:innen genau wissen, wie bestimmte Bereiche einer Anwendung funktionieren.
Wer regelmäßig Änderungen anderer Teammitglieder prüft, beschäftigt sich automatisch mit unterschiedlichen Teilen des Systems. Architekturentscheidungen, Coding Patterns und projektspezifische Konventionen verbreiten sich dadurch stärker im Team.
Besonders für neue oder weniger erfahrene Entwickler:innen können Reviews wertvoll sein. Sie erhalten direkt an einer konkreten Implementierung Hinweise darauf, wie sich eine Lösung verbessern lässt und welche etablierten Patterns im Projekt verwendet werden.
Konstruktives Feedback statt persönlicher Kritik
Die Qualität eines Reviews hängt stark davon ab, wie Feedback formuliert wird. Ein Kommentar sollte nicht nur aussagen, dass etwas „falsch“ oder „schlecht“ ist. Hilfreicher ist zu erklären, warum eine Stelle problematisch sein könnte und welche Alternative denkbar wäre.
Auch subjektive Präferenzen sollten als solche erkennbar sein. Nicht jede unterschiedliche Schreibweise oder Architekturentscheidung ist automatisch ein Fehler.
Dadurch wird das Review zu einer fachlichen Diskussion statt zu einer Bewertung der Person, die den Code geschrieben hat. Beide Seiten können ihre Entscheidungen erklären und gegebenenfalls gemeinsam zu einer besseren Lösung kommen.
Kleine Pull Requests lassen sich besser prüfen
Schon die Gestaltung des Pull Requests beeinflusst die Qualität eines Reviews erheblich.
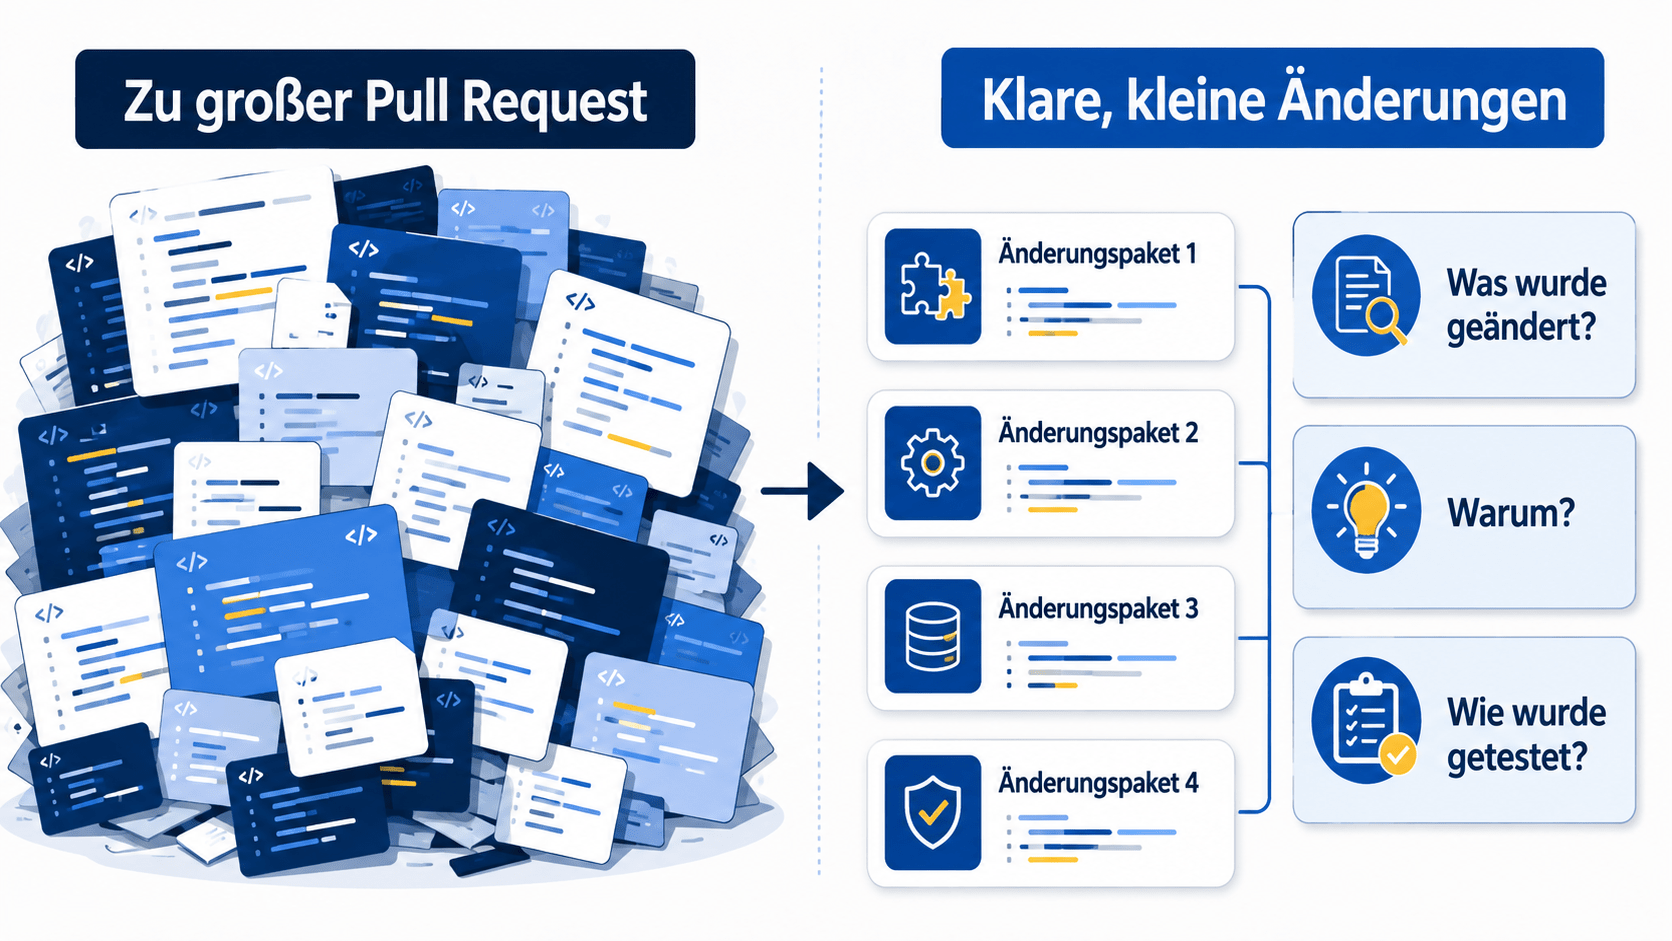
Sehr große Änderungen mit zahlreichen Commits und vielen betroffenen Dateien sind schwer vollständig nachzuvollziehen. Kleine, thematisch klar abgegrenzte Pull Requests erleichtern dagegen die Prüfung und reduzieren das Risiko, dass relevante Details übersehen werden.
Hilfreich sind außerdem:
- eindeutige Branch-Namen,
- aussagekräftige Commit Messages,
- eine konsistente Codeformatierung,
- eine kurze Zusammenfassung der Änderungen,
- eine Erklärung, warum die Änderung notwendig ist.
Besonders wichtig ist eine einheitliche Formatierung. Ändert ein automatischer Formatter gleichzeitig große Teile einer Datei, kann der eigentliche fachliche Unterschied zwischen vielen rein optischen Änderungen untergehen.
Automatisierte Werkzeuge unterstützen das Review
Nicht jede Prüfung muss von Menschen durchgeführt werden. Statische Codeanalyse kann viele wiederkehrende Kontrollen automatisieren.
Solche Werkzeuge können beispielsweise:
- bekannte Sicherheitsprobleme erkennen,
- programmiersprachenspezifische Regeln überprüfen,
- duplizierten Code identifizieren,
- Wartbarkeit und Zuverlässigkeit bewerten,
- Testabdeckung messen,
- ausgewählte Security-Prüfungen durchführen.
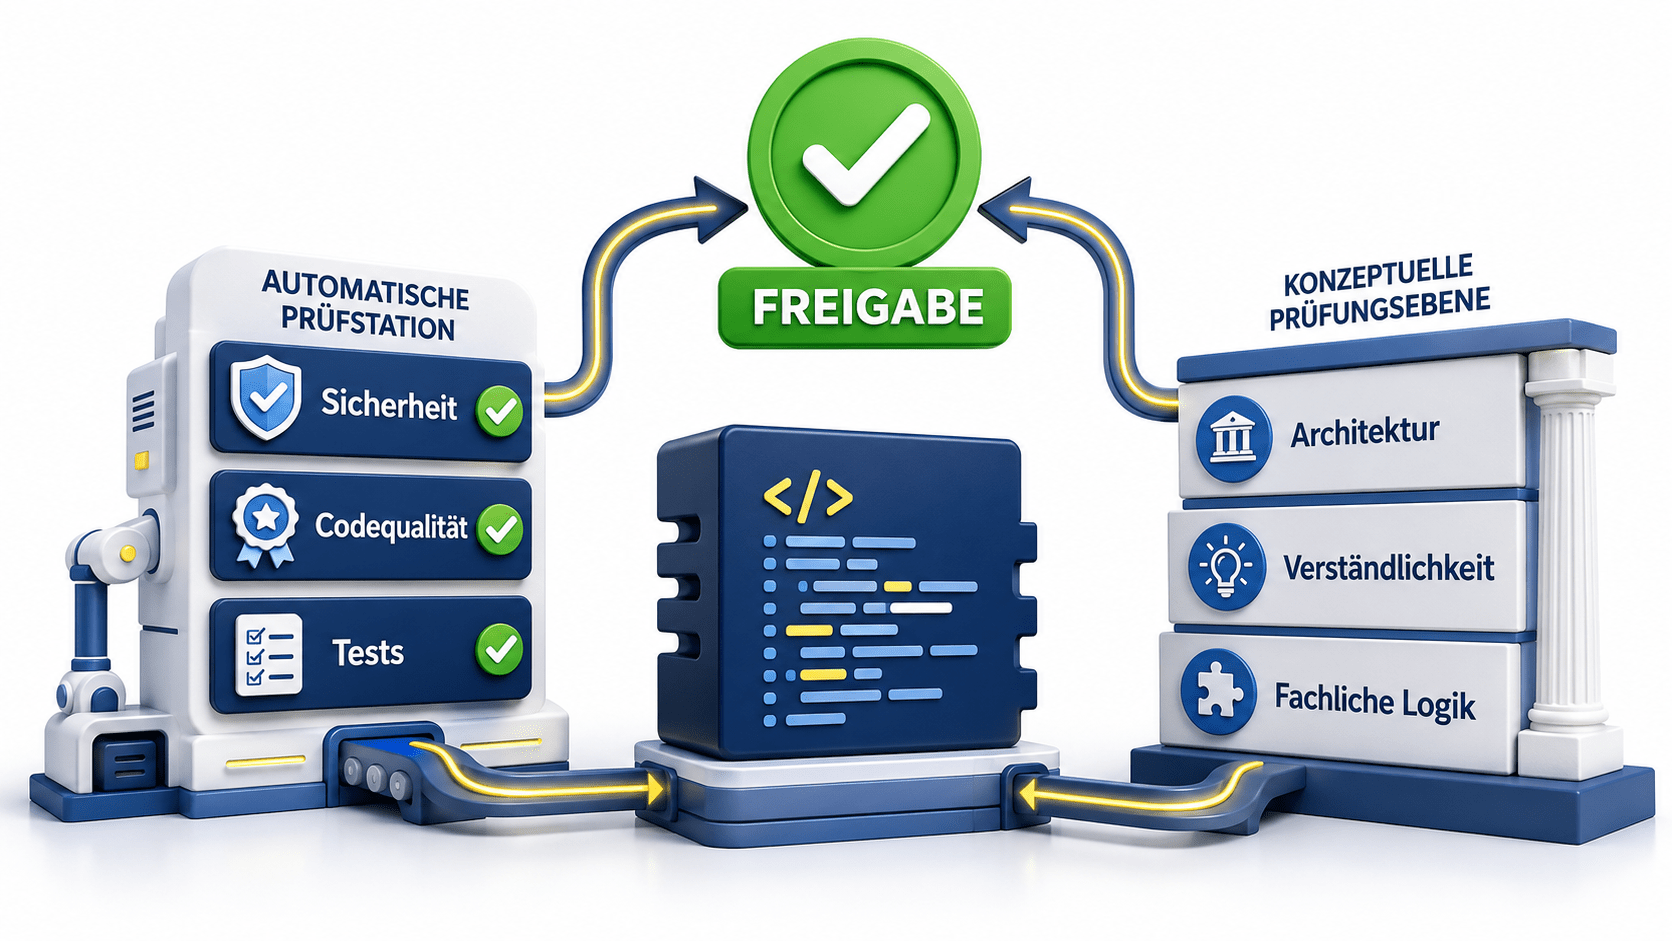
Quality Gates können daraus Mindestanforderungen ableiten, die erfüllt sein müssen, bevor eine Änderung weitergeführt wird. Dazu zählen beispielsweise statische Codeanalyse, die Überprüfung der Testabdeckung sowie automatisierte OWASP-Prüfungen.
Dadurch können sich Reviewer stärker auf Architektur, fachliche Logik, Verständlichkeit und sinnvolle Tests konzentrieren.
Kennzahlen ersetzen keine fachliche Bewertung
Automatisierte Prüfungen haben allerdings Grenzen. Eine hohe Testabdeckung bedeutet beispielsweise nicht automatisch, dass die Tests auch sinnvolle Szenarien prüfen.
Wer ausschließlich einen vorgegebenen Prozentwert erreichen möchte, könnte Tests erstellen, die zwar Code ausführen, aber kaum tatsächliche Fehler erkennen würden. Ebenso können statische Analysewerkzeuge Warnungen erzeugen, die für einen konkreten Anwendungsfall nicht relevant sind.
Ausnahmen können deshalb sinnvoll sein – sie sollten jedoch nachvollziehbar begründet werden. Automatisierung unterstützt das Review, ersetzt aber nicht die fachliche Entscheidung. Quality Gates können eine Basis schaffen, während Reviewer weiterhin beurteilen müssen, ob Tests und erkannte Auffälligkeiten tatsächlich sinnvoll sind.
Fazit
Gute Code Reviews sind weit mehr als eine formale Freigabe vor dem Merge. Sie verbessern die Codequalität, schaffen Transparenz und verteilen Wissen innerhalb des Entwicklungsteams.
Damit das funktioniert, benötigen Reviews ausreichend Zeit, überschaubare Pull Requests und eine konstruktive Feedbackkultur. Automatisierte Werkzeuge übernehmen wiederholbare Qualitäts- und Sicherheitsprüfungen, während Entwickler:innen die Aspekte beurteilen, die technischen und fachlichen Kontext erfordern.
Wir bei Aschauer IT & Business GmbH betrachten Code Reviews deshalb als Bestandteil gemeinsamer Verantwortung für Softwarequalität. Richtig eingesetzt helfen sie nicht nur dabei, Fehler zu verhindern, sondern fördern auch Wissenstransfer, einheitliche Entwicklungsstandards und die kontinuierliche Weiterentwicklung des gesamten Teams.
Wenn ihr Fragen habt oder mehr über konkrete Einsatzmöglichkeiten erfahren möchtet, nutzt bitte den unten angelegten Kontaktbereich. Wir unterstützen euch gerne bei eurem Vorhaben.
